Política de uso de IA para pymes: qué incluir (con plantilla)
Cómo redactar la política de uso de IA de tu empresa: herramientas autorizadas, semáforo de datos, revisión humana y transparencia. Estructura y plantilla.
Una política de uso de IA es el documento interno que fija qué herramientas de inteligencia artificial puede usar tu equipo, para qué, con qué datos y bajo qué control. Para una pyme es la pieza que más riesgo quita con menos esfuerzo: evita fugas de datos en ChatGPT, errores enviados a clientes sin revisar y herramientas que nadie ha autorizado.
Además, es la forma más sencilla de demostrar que cumples la Ley de IA (AI Act). El Reglamento (UE) 2024/1689 no exige un documento con ese nombre, pero sí obligaciones que ya se aplican a cualquier empresa que use IA: alfabetización del personal, prohibiciones y transparencia. Una política aprobada, comunicada y firmada por la plantilla es la prueba de que has puesto normas.
En esta guía tienes los 15 apartados que debe tener, qué escribir en cada uno, ejemplos de cláusulas, cómo aprobarla y los errores más habituales.
En resumen:
- No es obligatoria con ese nombre, pero es la mejor prueba de que cumples el art. 4 (alfabetización), el art. 5 (prohibiciones) y el art. 50 (transparencia) del AI Act, además del RGPD.
- Lo esencial: una lista de herramientas autorizadas, un semáforo de datos y la revisión humana de todo lo que genera la IA.
- La aprueba la dirección, se comunica a toda la plantilla con acuse de recibo y se revisa al menos una vez al año.
- Mejor corta y cumplida que larga y olvidada en un cajón.
¿Es obligatoria una política de uso de IA?
No como documento con ese nombre. Pero si en tu empresa alguien usa ChatGPT, Copilot, Gemini o cualquier herramienta con IA en su trabajo, ya tienes obligaciones legales, y la política es el instrumento que las ordena:
| Obligación | Qué exige | Cómo lo cubre la política |
|---|---|---|
| Art. 4 AI Act · alfabetización (desde feb. 2025) | Adoptar medidas para que tu personal tenga un conocimiento suficiente de la IA que usa | Fija reglas claras y sirve de guion para la formación |
| Art. 5 AI Act · prácticas prohibidas (desde feb. 2025) | No usar IA para manipular, puntuar socialmente o reconocer emociones de empleados, entre otras | Las prohíbe de forma expresa |
| Art. 50 AI Act · transparencia (desde ago. 2026) | Avisar de que se habla con una IA y etiquetar deepfakes y ciertos textos publicados | Define cuándo y cómo se avisa |
| RGPD | Base jurídica, contrato con el proveedor, minimización de datos y garantías ante decisiones automatizadas | El semáforo de datos y la lista de herramientas con contrato |
| Estatuto de los Trabajadores, art. 64.4.d | Informar a la representación legal si un algoritmo influye en decisiones laborales | Exige pasar por el responsable de IA antes de usar IA con personas |
Tras el Digital Omnibus (Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026), el artículo 4 tiene una redacción más flexible: ya no se exige garantizar un nivel concreto de conocimiento por persona, pero sí poder demostrar que la empresa ha adoptado medidas. Una política aprobada y una formación documentada son exactamente esa prueba. Tienes el detalle en la guía sobre la formación obligatoria del artículo 4.
¿Y si no la tienes? El riesgo realista para una pyme no es una inspección de oficio, sino una reclamación: un cliente que recibe un error generado por IA, un empleado que mete datos de clientes en una cuenta gratuita o un candidato descartado por una herramienta. Sin política no puedes demostrar que la empresa había puesto límites. Las multas del AI Act llegan hasta 15 millones de euros o el 3 % de la facturación por incumplir obligaciones como la transparencia, y hasta 35 millones o el 7 % por prácticas prohibidas; para las pymes se aplica la cifra menor. Más detalle en la guía de sanciones del AI Act.
Los 15 apartados de una política de uso de IA
Esta es la estructura que funciona en una pyme. Si algún apartado no encaja con tu empresa, quítalo: una política corta que se cumple vale más que una larga que nadie lee.
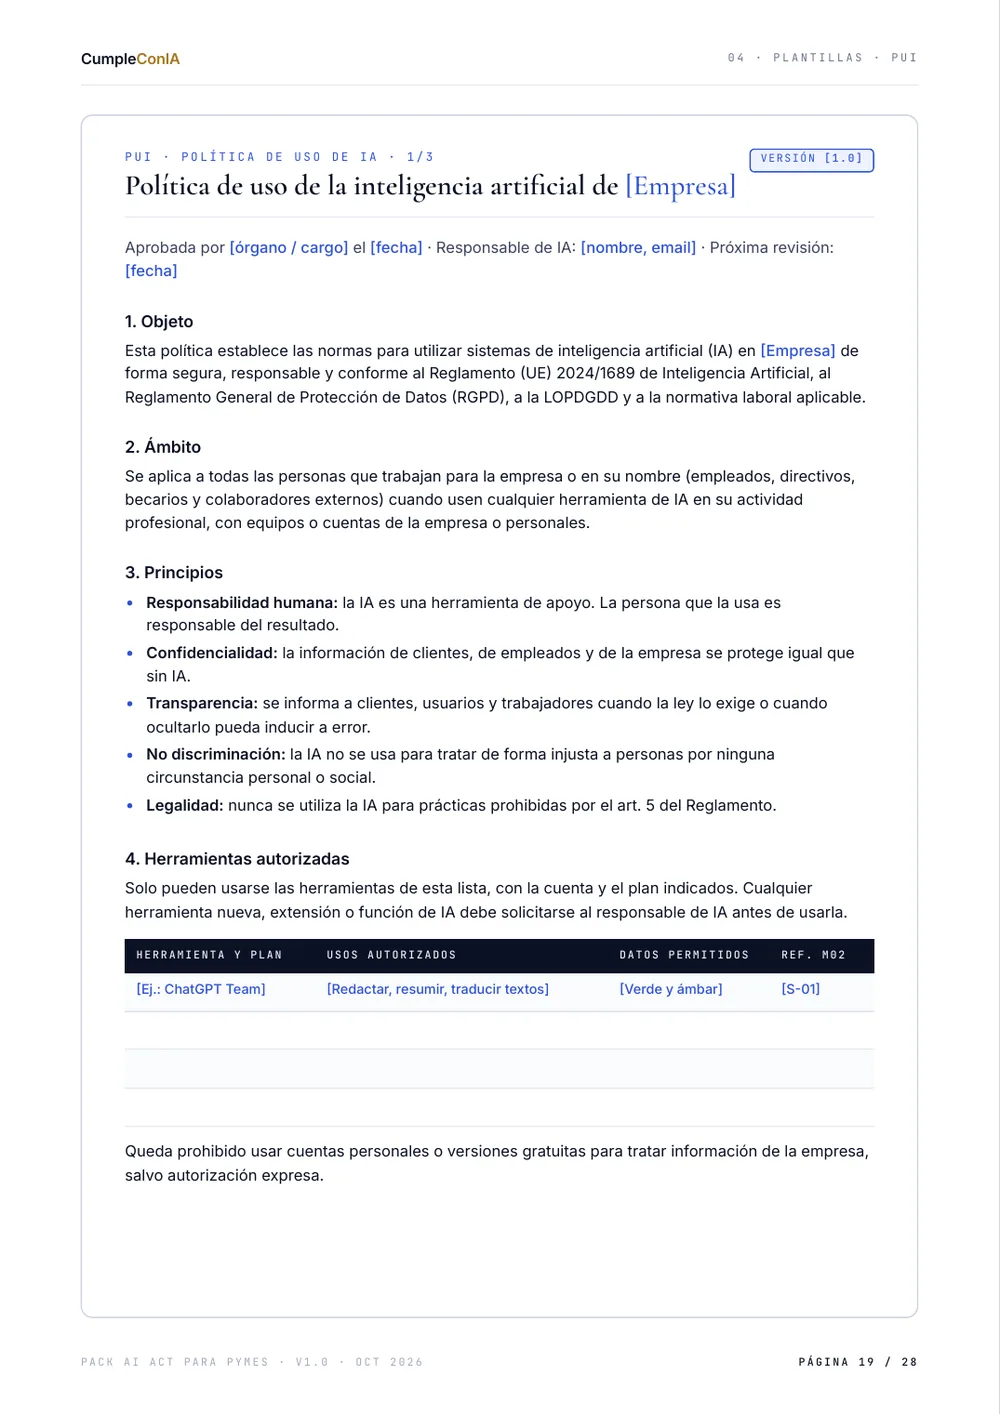
1. Objeto
Para qué existe la política: usar la IA de forma segura, responsable y conforme al AI Act, al RGPD, a la LOPDGDD y a la normativa laboral.
2. Ámbito
A quién se aplica: empleados, directivos, becarios y colaboradores externos, cuando usen IA en su actividad profesional, con cuentas de la empresa o personales. Ese último matiz es el que cierra la puerta al uso descontrolado.
3. Principios
Cinco ideas que guían todo lo demás: la persona que usa la IA es responsable del resultado; la confidencialidad se mantiene igual que sin IA; se informa cuando la ley lo exige o cuando ocultarlo pueda inducir a error; la IA no se usa para discriminar; y nunca se usa para prácticas prohibidas.
4. Herramientas autorizadas
El apartado más importante. Una tabla con cada herramienta, el plan contratado, los usos permitidos y los datos que admite:
| Herramienta y plan | Usos autorizados | Datos permitidos |
|---|---|---|
| ChatGPT Team (ejemplo) | Redactar, resumir y traducir textos | Verde y ámbar |
| Copilot de Microsoft 365 (ejemplo) | Correos, actas y documentos internos | Verde y ámbar |
| Chatbot de la web (ejemplo) | Atender consultas frecuentes, con aviso de IA | Verde |
Y una regla clara: cualquier herramienta, extensión o función de IA nueva se pide antes al responsable de IA. La lista sale de tu inventario de sistemas de IA, que es el primer paso para cumplir el AI Act. Si lo que más se usa en tu empresa es ChatGPT, tienes el caso concreto en ¿me afecta el AI Act si uso ChatGPT?.
5. Usos permitidos y prohibidos
Permitido, siempre con herramientas autorizadas:
- Redactar borradores, resumir, traducir y corregir textos.
- Generar ideas, esquemas y presentaciones.
- Apoyo en programación y en el análisis de datos anonimizados.
- Atender consultas con un chatbot autorizado que avise de que es una IA.
Prohibido:
- Tomar decisiones sobre personas (contratar, evaluar, sancionar, conceder crédito) basadas solo en la IA.
- Introducir datos de la categoría roja del semáforo.
- Entregar a clientes o terceros contenido generado con IA sin revisarlo.
- Crear contenido falso, engañoso o que suplante a personas reales.
- Cualquier práctica prohibida por el art. 5 del AI Act, como el reconocimiento de emociones de los empleados en el trabajo.
6. Semáforo de datos
La forma más fácil de que todo el equipo sepa qué puede meter en una IA:
| Nivel | Qué información | Regla |
|---|---|---|
| Verde | Información pública, textos genéricos, datos anonimizados de verdad | Se puede usar en herramientas autorizadas |
| Ámbar | Información interna no sensible, datos de contacto profesional, documentos internos sin datos sensibles | Solo en herramientas con contrato de empresa (encargado del tratamiento) y sin entrenamiento con tus datos |
| Rojo | DNI, datos bancarios, nóminas, salud, afiliación sindical, datos de menores, contraseñas, secretos comerciales, contratos confidenciales | Nunca, salvo autorización escrita del responsable de IA y del responsable de protección de datos |
Ajusta los ejemplos a tu actividad: una clínica, una gestoría y una tienda online no tienen los mismos datos sensibles.
7. Revisión humana
Todo resultado se revisa antes de usarlo, porque la IA puede inventar datos, cifras o referencias legales con apariencia correcta (las llamadas alucinaciones). Y las decisiones que afectan a personas las toma siempre alguien que puede cambiar o descartar lo que propone la IA, en línea con el art. 22 del RGPD.
8. Transparencia
Qué se avisa y cuándo: los chatbots y asistentes de voz dicen que son una IA desde el primer mensaje; las imágenes, audios y vídeos realistas generados o manipulados con IA se etiquetan; y los textos de interés público generados con IA se revisan por una persona o se identifican como tales. Es lo que exige el art. 50 del AI Act desde el 2 de agosto de 2026.
9. Propiedad intelectual
No se introducen documentos ni obras de terceros sin derecho a hacerlo, y lo generado se revisa antes de publicarlo o entregarlo para no copiar obras protegidas ni marcas ajenas.
10. Seguridad
Contraseñas robustas y doble factor en las cuentas de IA, nada de extensiones sin autorizar y retirada de accesos cuando alguien deja la empresa o cambia de funciones.
11. Incidencias
A quién avisar si se introduce un dato por error, se envía un resultado erróneo a un cliente o se detecta un sesgo o una herramienta no autorizada. Si afecta a datos personales, se activa el procedimiento de brechas de seguridad: el RGPD obliga a notificarla a la AEPD en un máximo de 72 horas cuando supone un riesgo para las personas.
12. Formación
Formación adecuada a cada función antes de empezar a usar IA y, como mínimo, una actualización anual, registrando asistencia y evaluación. Es la otra mitad de la prueba del art. 4.
13. Responsable de IA
La persona que coordina todo: mantiene el inventario, autoriza herramientas nuevas, organiza la formación, gestiona las incidencias y propone la revisión. En una pyme suele ser el gerente o quien lleva operaciones; no hace falta crear un cargo nuevo.
14. Incumplimiento
Remite al régimen disciplinario del convenio colectivo y del Estatuto de los Trabajadores, con medidas proporcionadas a la gravedad. Revísalo con tu asesoría laboral antes de aprobar la política.
15. Revisión
Al menos una vez al año, cuando entre una herramienta relevante y cuando cambie la normativa. La política debe llevar número de versión y fecha de la próxima revisión.
Ejemplos de cláusulas para adaptar
Tres redacciones que puedes usar como punto de partida:
Herramientas autorizadas. Solo pueden usarse las herramientas de IA incluidas en el anexo de esta política, con la cuenta y el plan indicados. Queda prohibido usar cuentas personales o versiones gratuitas para tratar información de la empresa, salvo autorización expresa del responsable de IA.
Datos. No se introducirán en herramientas de IA datos de la categoría roja (datos de identificación, bancarios, de salud, de nóminas o de menores, contraseñas o secretos comerciales) sin autorización escrita del responsable de IA y del responsable de protección de datos.
Revisión humana. Todo contenido generado con IA se revisará antes de enviarlo a clientes o terceros. Ninguna decisión que afecte a una persona se tomará solo a partir del resultado de una herramienta de IA.
Cómo aprobarla y ponerla en marcha en 5 pasos
- Haz el inventario. Pregunta a cada departamento qué IA usa, incluidas las funciones de IA del software que ya tienes (CRM, ofimática, recursos humanos). De ahí sale la lista de herramientas autorizadas.
- Adapta la plantilla. Herramientas, semáforo de datos y usos propios de tu actividad. Quita lo que no aplique.
- Apruébala. La firma la dirección con fecha y número de versión.
- Comunícala. Envíala a toda la plantilla y recoge el acuse de recibo firmado de cada persona. Si la IA influye en decisiones laborales, informa también a la representación legal: tienes el procedimiento en cómo informar a tus empleados de que usas IA.
- Forma al equipo. Una sesión breve con la propia política como guion: herramientas autorizadas, semáforo de datos y revisión humana. Registra la asistencia.
Con la plantilla delante, los pasos 2 a 4 llevan entre una y dos horas.
La política de uso de IA del Pack AI Act para pymes ya trae los 15 apartados y el acuse de recibo en Word editable, junto con el inventario de sistemas de IA, el plan de formación con test y los avisos de transparencia. 29 € con IVA y descarga inmediata.
Errores más habituales
- Prohibir toda la IA. El uso no desaparece: se va a cuentas personales y sin control. Funciona mejor autorizar pocas herramientas bien contratadas.
- Copiar la política de una gran empresa. Treinta páginas que nadie lee no prueban nada. Lo que cuenta es que se cumpla.
- No decir qué herramientas están autorizadas. «Se usarán herramientas aprobadas» sin una lista no sirve ni al equipo ni ante un requerimiento.
- Olvidar las cuentas personales y las versiones gratuitas. Es por donde se escapan los datos.
- No recoger los acuses de recibo. Sin ellos no puedes demostrar que la plantilla conocía la política.
- Aprobarla y olvidarla. Las herramientas cambian cada pocos meses, y la política tiene que cambiar con ellas.
La política de uso de IA y el RGPD
Si por tus herramientas de IA pasan datos personales, la política tiene que encajar con la protección de datos:
- Contrato de encargado del tratamiento (art. 28 RGPD) con el proveedor. Lo ofrecen los planes de empresa, no las cuentas gratuitas.
- Transferencias internacionales: comprueba dónde se tratan los datos y con qué garantías.
- Información a los interesados: clientes y empleados deben saber que sus datos se tratan con IA cuando sea el caso.
- Evaluación de impacto (EIPD) si el tratamiento supone un alto riesgo para las personas.
- Decisiones automatizadas (art. 22 RGPD): nadie debe quedar sujeto a una decisión basada únicamente en la IA que le afecte de forma significativa sin las garantías del RGPD.
Dónde se solapan las dos normas y dónde no lo tienes en AI Act vs RGPD.
¿Y si usas IA en recursos humanos?
Usar IA para filtrar currículums, evaluar a empleados o decidir ascensos y despidos es alto riesgo según el Anexo III del AI Act. Tras el Digital Omnibus, esas obligaciones se aplican desde el 2 de diciembre de 2027: usar el sistema según las instrucciones del proveedor, supervisión humana con personas competentes, conservar los registros e informar a los trabajadores antes de implantarlo (art. 26).
Lo que no se ha aplazado es el art. 64.4.d del Estatuto de los Trabajadores: si un algoritmo influye en decisiones sobre condiciones de trabajo o empleo, la representación legal tiene derecho a conocer sus parámetros desde ya. En la política, lo prudente es exigir autorización previa del responsable de IA para cualquier uso de IA que afecte a personas. Tienes el caso completo en AI Act y recursos humanos.
Test gratuito
¿Qué más te exige el AI Act además de la política?
El test analiza las herramientas de IA que usa tu empresa y te dice qué obligaciones te aplican hoy (formación, transparencia, prohibiciones) y cuáles quedan para 2027.
Sin registro ni tarjeta. Gratis y con resultado en unos minutos.
Preguntas frecuentes
¿Es obligatorio tener una política de uso de IA en la empresa?
El AI Act no exige un documento con ese nombre, pero sí obligaciones que una política ayuda a cumplir y, sobre todo, a demostrar: la alfabetización en IA del personal (art. 4), no usar prácticas prohibidas (art. 5), la transparencia (art. 50) y, si hay datos personales, el RGPD. Ante un requerimiento de la AESIA o una reclamación, una política aprobada, comunicada y con acuses de recibo es la prueba más sencilla de que la empresa ha puesto normas.
¿Qué debe incluir una política de uso de IA?
Como mínimo: objeto y ámbito, lista de herramientas autorizadas (con plan y usos), usos permitidos y prohibidos, qué datos se pueden introducir (un semáforo verde, ámbar y rojo), revisión humana de los resultados, reglas de transparencia, propiedad intelectual, seguridad de las cuentas, cómo comunicar incidencias, formación, quién es el responsable de IA, consecuencias del incumplimiento y cada cuánto se revisa.
¿Quién aprueba la política de uso de IA y cómo se comunica a la plantilla?
La aprueba la dirección (administrador o gerente) con fecha y número de versión. Después se envía a todas las personas que usan IA y cada una firma un acuse de recibo, que se guarda junto a la política. Si la IA influye en decisiones sobre condiciones de trabajo o empleo, además hay que informar a la representación legal de los trabajadores (art. 64.4.d del Estatuto de los Trabajadores).
¿Puedo prohibir ChatGPT en mi empresa?
Puedes, pero suele ser peor remedio: el uso no desaparece, pasa a cuentas personales y sin control (lo que se llama shadow AI). Funciona mejor autorizar una o dos herramientas con plan de empresa y contrato de encargado del tratamiento, fijar qué datos no pueden entrar nunca y formar al equipo.
¿Qué pasa si un empleado no cumple la política de uso de IA?
La política puede remitir al régimen disciplinario del convenio colectivo y del Estatuto de los Trabajadores, con medidas proporcionadas a la gravedad. Para que sea exigible tiene que estar aprobada y comunicada a la plantilla, y conviene revisar ese apartado con tu asesoría laboral antes de aprobarla.
¿Cada cuánto hay que revisar la política de uso de IA?
Al menos una vez al año, cada vez que se incorpore una herramienta relevante y cuando cambie la normativa. En 2026 ya ha cambiado: el Digital Omnibus (Reglamento (UE) 2026/1744) modificó el calendario del AI Act y la redacción de la obligación de alfabetización del artículo 4.
Lo importante
Una política de uso de IA no es burocracia: es la forma de que tu equipo use la IA sin regalar datos, sin enviar errores a clientes y sin tener que adivinar qué está permitido. Y es la primera prueba que enseñarías si mañana te llega una reclamación o un requerimiento de la AESIA.
Lo mínimo que tiene que quedar claro es qué herramientas se pueden usar, qué datos no entran nunca y que todo lo que genera la IA lo revisa una persona. Lo demás se construye sobre eso.
Si quieres empezar con el documento hecho, la política está en el Pack AI Act para pymes junto con el resto de plantillas para cumplir el AI Act: guía paso a paso, inventario, formación y avisos de transparencia. Para el contexto completo, tienes la guía de la Ley de IA para pymes. El texto oficial del Reglamento está en EUR-Lex y el del Digital Omnibus, en el Diario Oficial de la UE.
Esta información es orientativa y no constituye asesoramiento jurídico. Los ejemplos y la plantilla son genéricos: adáptalos a tu caso y, si usas IA de alto riesgo o tratas datos sensibles, consulta con un profesional cualificado.